الاحتيال عبر الهاتف والرسائل في بلجيكا: كيف تكتشف النصابين وتحمي حسابك البنكي؟
تخيل أنك تتلقى رسالة على هاتفك تخبرك بأن طرداً بريدياً ينتظر التسليم، لكن عليك دفع مبلغ صغير لتأكيد عنوانك.
أو تتلقى اتصالاً من شخص يقدم نفسه باعتباره موظفاً في البنك، ويخبرك بأن هناك عملية مشبوهة على حسابك ويجب عليك التحرك فوراً لمنع سرقة أموالك.
قد تبدو هذه المواقف عادية، لكنها من الأساليب التي يستعملها المحتالون لخداع الضحايا وسرقة معلوماتهم الشخصية والبنكية.
وفي بلجيكا، أصبح الاحتيال الإلكتروني مشكلة واسعة الانتشار، لا تستهدف فقط كبار السن أو الأشخاص قليلي الخبرة بالتكنولوجيا، بل يمكن أن يقع ضحيتها أي شخص.
فكيف تعرف أن الرسالة مزيفة؟ وماذا تفعل إذا ضغطت على الرابط؟ وهل يستطيع البنك إعادة الأموال المسروقة؟
ملايين الرسائل المشبوهة في بلجيكا
أعلن المركز البلجيكي للأمن السيبراني (Centre pour la Cybersécurité Belgique) أنه تلقى عبر Safeonweb ما يقارب 10 ملايين رسالة مشبوهة خلال سنة 2025.
وهذا الرقم يمثل الرسائل التي أبلغ عنها المواطنون، وليس بالضرورة عدد عمليات الاحتيال الناجحة أو عدد الضحايا.
وتعكس هذه البلاغات حجم محاولات الخداع التي يتعرض لها مستخدمو الإنترنت والهواتف في بلجيكا.
ويستعمل المحتالون وسائل متعددة للوصول إلى الضحايا، من بينها الرسائل النصية والبريد الإلكتروني والمكالمات الهاتفية وتطبيقات المراسلة.
ما الفرق بين Phishing وSmishing وVishing؟
رغم أن الهدف قد يكون واحداً، فإن طريقة الاحتيال تختلف.
Phishing: التصيد الإلكتروني
هو محاولة خداع شخص عبر رسالة أو موقع إلكتروني مزيف للحصول على معلومات حساسة، مثل كلمات المرور أو البيانات البنكية.
قد تتلقى بريداً إلكترونياً يبدو صادراً عن بنكك، ويطلب منك تحديث بيانات الحساب.
وعند الضغط على الرابط، تجد صفحة تشبه الموقع الحقيقي للبنك، لكنها في الواقع تحت سيطرة المحتالين.
Smishing: الاحتيال عبر SMS
هو التصيد الذي يتم عبر الرسائل النصية.
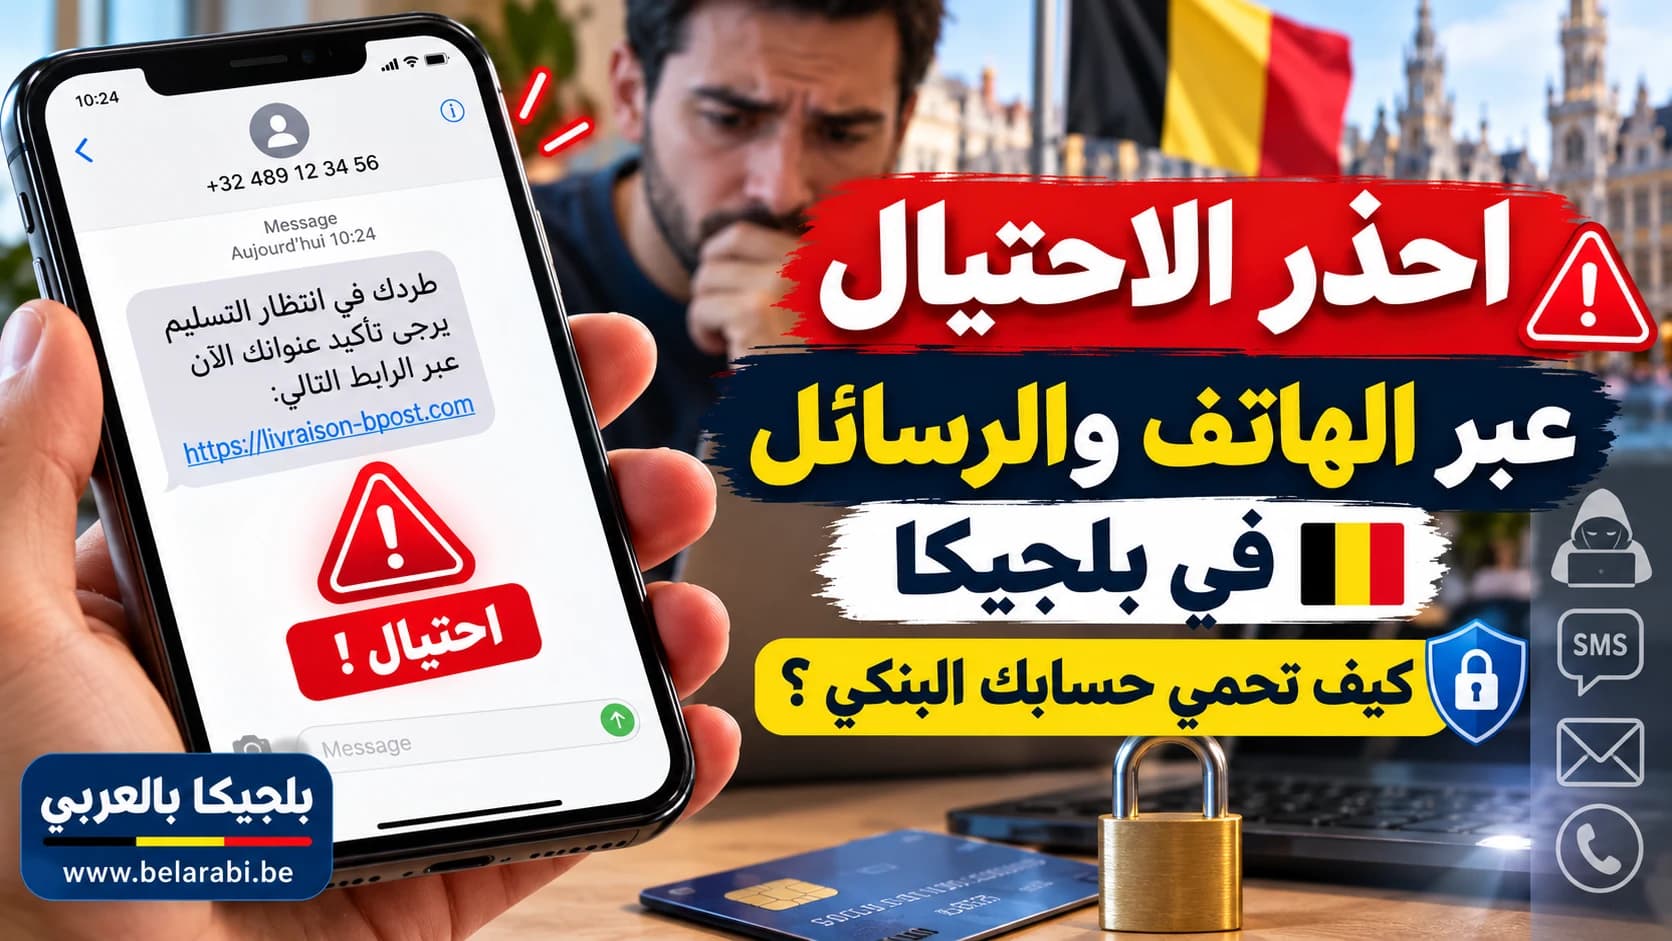
ومن أمثلته رسالة تدعي أن شركة توصيل لم تتمكن من تسليم طرد، وتطلب منك الضغط على رابط لتحديث العنوان أو دفع رسوم إضافية.
Vishing: الاحتيال عبر المكالمات الهاتفية
يعتمد هذا الأسلوب على الاتصال المباشر بالضحية.
قد يقدم المتصل نفسه باعتباره موظفاً في البنك أو شرطياً أو موظفاً لدى جهة رسمية.
ثم يحاول إقناع الضحية بالكشف عن رموز سرية أو تنفيذ تحويل مالي أو الموافقة على عملية داخل تطبيق البنك.
أولاً: الاحتيال باسم البنوك البلجيكية
من أخطر الأساليب انتحال صفة البنك.
قد تتلقى رسالة تقول:
«تم اكتشاف عملية غير معتادة على حسابك. اضغط هنا لحماية أموالك».
أو يتصل بك شخص يخبرك بأن حسابك تعرض للاختراق.
وقد يستعمل المحتال اسم بنك معروف، مثل Belfius أو KBC أو BNP Paribas Fortis أو ING.
لكن ظهور اسم البنك لا يعني أن الرسالة حقيقية.
فيمكن للمحتالين تزوير اسم المرسل الظاهر، بل وقد يظهر رقم هاتف يبدو مألوفاً أو رسمياً.
كيف تتصرف؟
إذا تلقيت رسالة أو اتصالاً مشبوهاً باسم بنكك، لا تستعمل الرابط أو الرقم الموجود في الرسالة للتحقق.
افتح تطبيق البنك الرسمي بنفسك، أو اتصل بالبنك باستخدام رقم خدمة العملاء الموجود في موقعه الرسمي أو وثائقه المعتمدة.
ولا تكشف رمز PIN أو كلمة المرور أو رموز المصادقة لأي شخص يتصل بك.
ثانياً: الاحتيال باسم شركات التوصيل
من الأساليب الشائعة إرسال رسالة باسم شركة توصيل، تدعي وجود مشكلة في تسليم طرد.
قد تخبرك الرسالة بأن عليك دفع 1.95 يورو أو مبلغ صغير آخر لإتمام التسليم.
الهدف في كثير من الحالات ليس الحصول على هذا المبلغ الصغير فقط، بل دفعك إلى إدخال بيانات بطاقتك البنكية في موقع مزيف.
مثال
يتلقى شخص رسالة تدعي أنها من bpost، وتطلب منه تحديث عنوان التسليم.
يفتح الرابط ويجد صفحة تشبه الموقع الرسمي.
ثم يُطلب منه إدخال رقم البطاقة وتاريخ انتهاء صلاحيتها ومعلومات أخرى.
إذا كانت الصفحة احتيالية، فقد تنتقل تلك البيانات إلى المحتالين.
ولهذا ينبغي دائماً التحقق من وضع الطرد عبر الموقع أو التطبيق الرسمي لشركة التوصيل، دون الاعتماد على رابط غير متوقع.
ثالثاً: الاحتيال باسم الشرطة أو الإدارات الرسمية
قد يستعمل المحتالون أسماء مؤسسات حكومية لزيادة الضغط على الضحية.
ومن الأمثلة رسائل تدعي وجود غرامة غير مدفوعة أو ملف إداري عاجل أو مشكلة تتطلب تأكيد الهوية.
وقد ينتحل المحتال اسم SPF Finances أو الشرطة أو إحدى الخدمات المرتبطة بالهوية الرقمية.
ولا ينبغي اعتبار الرسالة حقيقية لمجرد أنها تحمل شعاراً رسمياً.
فالصور والشعارات يمكن نسخها بسهولة.
📌 اقرأ أيضاً: تحذير في بلجيكا من رسائل احتيالية تنتحل اسم SPF Finances
رابعاً: الاحتيال باسم itsme
يستعمل كثير من المقيمين في بلجيكا تطبيق itsme للتعريف الإلكتروني والدخول إلى خدمات مختلفة.
وقد يحاول المحتالون استغلال الثقة في هذا التطبيق عبر إرسال رسائل مزيفة تدعي أن الحساب سيتوقف أو يحتاج إلى إعادة تفعيل عاجلة.
كما قد يحاولون إقناع الضحية بالموافقة على طلب مصادقة لم يبدأه بنفسه.
القاعدة الأساسية هي عدم الموافقة على أي عملية داخل itsme أو تطبيق البنك ما لم تكن أنت من بدأ الإجراء وتأكدت من تفاصيله.
كيف تعرف أن الرسالة قد تكون احتيالية؟
هناك علامات ينبغي الانتباه إليها.
الاستعجال: تطلب منك الرسالة التصرف خلال دقائق أو ساعات، مع التهديد بإغلاق الحساب أو فرض غرامة.
طلب بيانات حساسة: تطلب كلمة المرور أو معلومات البطاقة أو رمزاً سرياً.
رابط غير مألوف: يبدو عنوان الموقع قريباً من الموقع الرسمي، لكنه يحتوي على كلمات أو نطاق مختلف.
طلب تحويل المال: يخبرك شخص بأن عليك تحويل الأموال إلى حساب آخر لحمايتها.
طلب تثبيت تطبيق: يطلب المتصل تثبيت برنامج للتحكم عن بُعد في هاتفك أو حاسوبك.
رسالة غير متوقعة: تتلقى إشعاراً عن عملية أو طرد أو خدمة لم تطلبها.
لكن يجب الانتباه إلى أن الرسائل الاحتيالية لا تحتوي دائماً على أخطاء لغوية أو تصميم سيئ. فقد تكون مكتوبة بطريقة احترافية جداً.
كيف تتحقق من الرابط قبل فتحه؟
قد يستعمل المحتال عنواناً طويلاً يحتوي على اسم بنك أو إدارة رسمية.
لكن وجود اسم المؤسسة داخل الرابط لا يعني أن الموقع تابع لها.
على سبيل المثال، قد يحتوي عنوان مزيف على اسم بنك معروف، بينما يكون النطاق الحقيقي تابعاً لجهة أخرى.
ولهذا ينبغي التحقق من اسم النطاق الفعلي، وليس الاكتفاء بالشعار أو الكلمات الموجودة في العنوان.
ومن المهم أيضاً معرفة أن رمز القفل أو وجود HTTPS لا يضمن أن الموقع موثوق، لأنه يعني أساساً أن الاتصال مشفر، وليس أن صاحب الموقع جهة رسمية.
إذا كان لديك شك، اترك الرسالة وافتح الموقع الرسمي بنفسك.
ضغطت على رابط مشبوه، ماذا أفعل؟
يعتمد التصرف المناسب على ما حدث بعد الضغط.
الحالة الأولى: فتحت الرابط ولم تدخل أي معلومات
أغلق الصفحة ولا تتفاعل معها.
لا تنزل ملفات ولا تمنح أذونات ولا تدخل بيانات شخصية.
إذا لم تقدم معلومات ولم تثبت أي برنامج، فقد تكون المخاطر أقل، لكن ذلك لا يعني أن كل رابط غير ضار.
إذا بدأ تنزيل ملف أو ظهرت علامات غير معتادة على الجهاز، فمن المناسب فحصه وتحديث نظام الحماية.
الحالة الثانية: أدخلت كلمة المرور
غير كلمة المرور فوراً عبر الموقع أو التطبيق الرسمي للخدمة.
إذا كنت تستعمل كلمة المرور نفسها في حسابات أخرى، فغيرها هناك أيضاً.
وفعّل المصادقة متعددة العوامل عندما تكون متاحة.
الحالة الثالثة: أدخلت بيانات بطاقتك البنكية
تصرف بسرعة.
اتصل بالبنك عبر قنواته الرسمية، واطلب اتخاذ الإجراءات اللازمة لحماية الحساب والبطاقة.
يمكن أيضاً الاتصال بخدمة Card Stop على الرقم:
078 170 170
ومن خارج بلجيكا:
+32 78 170 170
ولا تنتظر ظهور عملية احتيالية مؤكدة إذا كنت قد كشفت معلومات حساسة يمكن استعمالها لإجراء معاملات.
الحالة الرابعة: وافقت على عملية بنكية مشبوهة
اتصل بالبنك فوراً واشرح ما حدث بدقة.
اطلب محاولة إيقاف العملية أو استرجاع المبلغ إذا كان ذلك لا يزال ممكناً.
وإذا حدثت سرقة مالية، قدم بلاغاً لدى الشرطة واحتفظ بجميع الأدلة.
هل يمكن استرجاع الأموال المسروقة؟
قد يكون استرجاع المال ممكناً في بعض الحالات، لكنه ليس مضموناً.
فالنتيجة تعتمد على ظروف العملية، وطريقة تنفيذها، وما إذا كانت مصرحاً بها قانونياً، والإجراءات التي اتخذها البنك والضحية.
وتوجد قواعد قانونية تحمي المستهلك في حالات عمليات الدفع غير المصرح بها، مع استثناءات مرتبطة بالاحتيال أو الإهمال الجسيم أو غير ذلك من الظروف التي يحددها القانون.
ولذلك لا ينبغي قبول أو رفض المسؤولية بشكل تلقائي دون دراسة الوقائع.
إذا رفض البنك إعادة المبلغ، يمكن طلب تفسير مكتوب لقراره والبحث في إمكان تقديم شكوى وفق الإجراءات المناسبة.
كيف تبلغ عن رسالة احتيالية في بلجيكا؟
يمكن إرسال الرسائل المشبوهة إلى Safeonweb عبر البريد الإلكتروني:
ويمكن إرسال رسالة البريد الإلكتروني المشبوهة أو لقطة شاشة لرسالة SMS.
يساعد ذلك الجهات المختصة على التعرف على الروابط الاحتيالية وتحذير مستخدمين آخرين منها.
أما إذا تعرضت لسرقة أموال أو ابتزاز أو احتيال فعلي، فمن المهم أيضاً التواصل مع البنك والشرطة.
والإبلاغ لدى Safeonweb لا يحل محل تقديم شكوى رسمية لدى الشرطة عندما تكون ضحية لجريمة.
ماذا تحتفظ به إذا تعرضت للاحتيال؟
احتفظ قدر الإمكان بالأدلة التي يمكن أن تساعد البنك والشرطة على فهم ما حدث.
ومنها:
الرسائل النصية أو رسائل البريد الإلكتروني.
رقم الهاتف الذي اتصل بك.
عنوان الموقع المشبوه.
لقطات الشاشة.
تواريخ وأوقات الاتصالات.
تفاصيل التحويلات أو العمليات البنكية.
أي مراسلات مع البنك بشأن الواقعة.
ولا تنشر بياناتك البنكية أو الشخصية على مواقع التواصل أثناء طلب المساعدة.
هل يجب الرد على المحتال؟
الأفضل عدم الدخول في نقاش مع الشخص المشبوه.
لا ترسل له معلومات إضافية، ولا تحاول إثبات أنك اكتشفت الاحتيال.
وإذا ادعى أنه من البنك أو الشرطة أو جهة رسمية، أنهِ الاتصال وتحقق بنفسك عبر وسيلة اتصال مستقلة وموثوقة.
كيف تحمي أفراد عائلتك؟
قد يتعرض كبار السن والأشخاص الأقل خبرة بالتكنولوجيا لمحاولات تستغل الخوف أو الثقة في الجهات الرسمية.
لكن الاحتيال لا يقتصر على فئة عمرية معينة.
ومن المفيد الاتفاق داخل الأسرة على قاعدة بسيطة:
لا تحويلات مالية ولا مشاركة لرموز سرية بناءً على اتصال أو رسالة غير متوقعة.
وإذا طلب شخص عبر الهاتف اتخاذ قرار مالي عاجل، فمن الأفضل إنهاء المكالمة والتحقق من الأمر بطريقة مستقلة.
أسئلة شائعة
هل يمكن للمحتال الاتصال بي برقم يبدو تابعاً للبنك؟
نعم، يمكن استعمال تقنيات لانتحال رقم المتصل الظاهر، ولذلك لا يكفي الاعتماد على الرقم المعروض للتأكد من هوية المتصل.
هل رسالة WhatsApp يمكن أن تكون احتيالية؟
نعم. قد يستعمل المحتالون WhatsApp أو تطبيقات أخرى لانتحال هوية أشخاص أو مؤسسات، أو لطلب تحويلات مالية.
هل الضغط على رابط يعني أن حسابي البنكي اختُرق؟
ليس بالضرورة. يعتمد الخطر على طبيعة الرابط وما إذا كنت أدخلت بيانات أو ثبت برنامجاً أو وافقت على عملية.
هل Safeonweb يستطيع إعادة أموالي؟
لا، فدور Safeonweb يرتبط أساساً بالتوعية بالأمن السيبراني ومعالجة البلاغات عن الرسائل المشبوهة. أما العمليات البنكية والسرقة فتتطلب التواصل مع البنك والجهات المختصة.
هل يمكنني الاتصال بـCard Stop ليلاً؟
نعم، خدمة Card Stop متاحة على مدار الساعة.
هل يجب إبلاغ الشرطة إذا خسرت أموالاً؟
يُنصح بتقديم شكوى لدى الشرطة عند التعرض لسرقة مالية أو احتيال فعلي، مع الاحتفاظ بالأدلة والتواصل الفوري مع البنك.
الخلاصة
الاحتيال عبر الهاتف والرسائل في بلجيكا قد يبدأ برسالة قصيرة أو مكالمة تبدو عادية.
وقد يستعمل المحتال اسم بنك معروف أو شركة توصيل أو إدارة رسمية لإقناع الضحية بالكشف عن بيانات حساسة أو تحويل المال.
أفضل وسيلة للحماية هي عدم التسرع، والتحقق من هوية الجهة عبر قنوات مستقلة، وعدم مشاركة كلمات المرور أو رموز المصادقة.
وإذا كشفت بياناتك البنكية أو تعرضت لعملية مشبوهة، فإن سرعة التواصل مع البنك وCard Stop والشرطة قد تكون حاسمة في الحد من الضرر.
كما أن الإبلاغ عن الرسائل المشبوهة إلى Safeonweb يساعد على حماية مستخدمين آخرين من الوقوع في الفخ نفسه.